
دانلود پاورپوینت بررسی تهدیدات سایبری در اینترنت اشیای صنعتی (IIoT)
| عنوان |
بررسی تهدیدات سایبری در اینترنت اشیای صنعتی (IIoT) |
| سال تهیه : 1405 | تعداد اسلاید : 29 |
| فرمت فایل : ppt-pptx | نوع فایل : پاورپوینت |
| کیفیت : طلایی | مناسب : دانشجویان |
اینترنت اشیای صنعتی (IIoT) با اتصال تجهیزات، سنسورها و سیستمهای کنترلی به شبکههای دیجیتال، تحولی بنیادین در بهرهوری و مدیریت زیرساختهای حیاتی ایجاد کرده است؛ اما همین گسترش یکپارچگی شبکه، سطوح حمله را به شدت افزایش داده و سازمانها را در معرض انواع تهدیدات سایبری قرار داده است. در محیطهای صنعتی، نفوذ غیرمجاز یا اختلال در عملکرد تجهیزات متصل به شبکه نهتنها باعث از دست رفتن دادهها میشود، بلکه میتواند منجر به توقف خطوط تولید، خسارات مالی سنگین و حتی بارهای ایمنی و جانی جبرانناپذیر گردد. برخلاف فناوری اطلاعات سنتی که تمرکز اصلی بر حفظ محرمانه بودن دادههاست، در اکوسیستم IIoT، اولویت اصلی حفظ پایداری، قابلیت اطمینان و ایمنی عملیاتی سیستمها است. از این رو، شناسایی دقیق زنجیره آسیبپذیریها و تحلیل مستمر تهدیدات سایبری نوظهور در این حوزه، به یکی از حیاتیترین نیازهای استراتژیک در صنایع مدرن تبدیل شده است.
پیچیدگی ساختاری و تنوع پروتکلهای ارتباطی در اینترنت اشیای صنعتی، چالشهای امنیتی این حوزه را بسیار عمیقتر و گستردهتر از شبکههای اداری استاندارد کرده است. بسیاری از دستگاههای IIoT به دلیل محدودیتهای سختافزاری، پردازشی و مصرف انرژی، امکان اجرای الگوریتمهای پیچیده رمزشکنی یا برنامههای امنیتی سنگین را ندارند و این مسئله، آنها را به هدفهایی آسان برای مهاجمان بدل میسازد. علاوه بر این، ابزارهای متصل در این شبکهها غالباً از پروتکلهای ارتباطی قدیمی استفاده میکنند که در زمان طراحی آنها هیچ پیشبینی خاصی برای مقابله با تهدیدات سایبری صورت نگرفته بود. مهاجمان با بهرهگیری از تکنیکهای پیشرفتهای مانند حملات بدافزاری اختصاصی (نظیر بدافزارهای هدفمند صنعتی)، حملات بوییدن شبکه (Sniffing)، دستکاری بسته دادهها و تزریق کدهای مخرب، میتوانند به لایههای عمیق کنترل صنعتی دسترسی پیدا کنند. در چنین شرایطی، وجود یک بدافزار کوچک یا آسیبپذیری در یک سنسور ساده میتواند کل شبکه کنترل نظارتی و گردآوری داده (SCADA) را آلوده کرده و کنترل فرآیندهای حساس صنعتی را از دست اپراتورها خارج سازد.
تلفیق فناوری اطلاعات (IT) و فناوری عملیاتی (OT) اگرچه کارایی عملیاتی را به اوج رسانده، اما مرزهای دفاعی سنتی را بهطور کامل از بین برده و زمینه را برای عبور تهدیدات سایبری از بستر شبکه اداری به بخش عملیات حساس فراهم کرده است. در گذشته، سیستمهای کنترل صنعتی بهصورت کاملاً ایزوله و جدا از شبکههای خارجی (Air-Gapped) کار میکردند؛ اما امروز با اتصال خطوط تولید به شبکههای ابری برای تحلیل پیشبینانه و تحلیل دادههای کلان، مسیرهای متعددی برای ورود نفوذگران ایجاد شده است. حملات منشأ یافته از زنجیره تامین (Supply Chain Attacks)، سوءاستفاده از دسترسیهای راهدور پیمانکاران، و حملات ممانعت از سرویس توزیعشده (DDoS) که از طریق باتنتهای متشکل از تجهیزات IIoT ناامن سازماندهی میشوند، تنها بخشی از بردارهای حمله در این بستر هستند. بدافزارهای باجافزاری نیز که پیشتر تنها دادههای متنی و مالی را هدف قرار میدادند، اکنون با فلج کردن حسگرها و عملگرهای صنعتی، کارخانهها را مجبور به پرداخت باجهای کلان میکنند، زیرا هر دقیقه توقف تولید در صنایع مادر معادل خسارات میلیون دلاری خواهد بود.
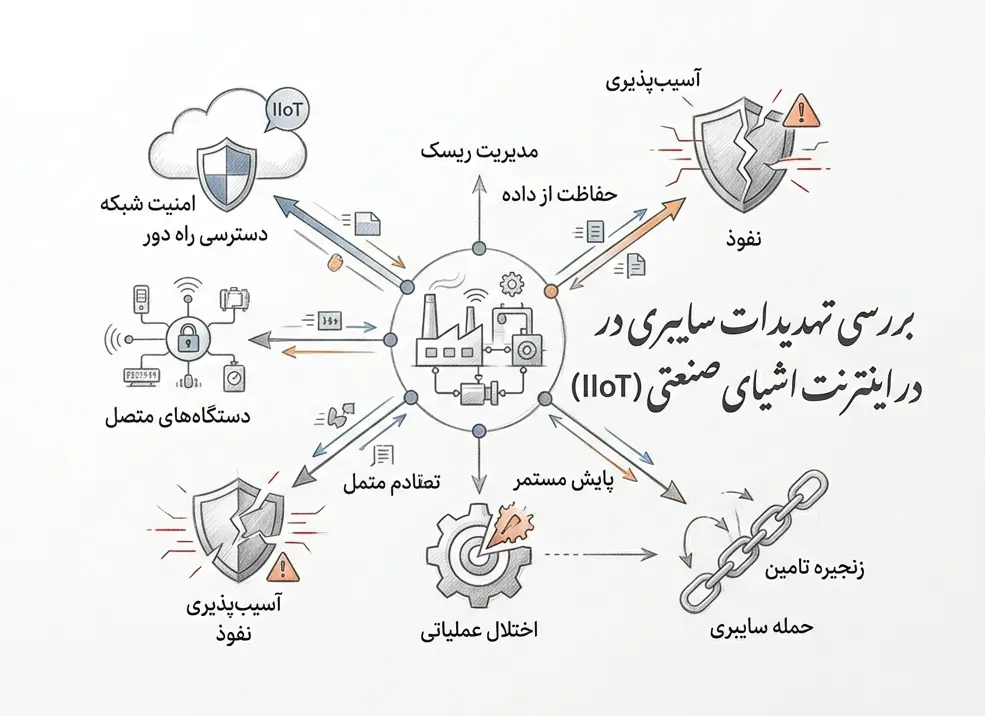
برای مقابله پایدار با تهدیدات سایبری در حوزه IIoT، صنایع نیازمند اتخاذ یک رویکرد دفاعی چندلایه، جامع و مبتنی بر معماری صفر-اعتماد (Zero Trust) هستند. در این چارچوب امنیتی، هیچ دستگاه، کاربر یا رویدادی داخل یا خارج از شبکه به طور پیشفرض قابل اعتماد نیست و تمام دسترسیها باید بهصورت مداوم احراز هویت و بررسی شوند. بخشبندی دقیق شبکه (Micro-segmentation) برای جداسازی ترافیک IT از OT، بهکارگیری سیستمهای هوشمند شناسایی و پاسخ به تهدیدات (XDR) مجهز به یادگیری ماشین برای تحلیل رفتار غیرعادی تجهیزات، و رمزنگاری پیشرفته دادهها در حال انتقال و سکون، از مهمترین دستاوردهای این رویکرد به شمار میروند. علاوه بر اقدامات فنی، بهروزرسانی منظم فریمور تجهیزات، ارزیابی مستمر آسیبپذیریها و آموزش مستمر نیروی انسانی جهت جلوگیری از مهندسی اجتماعی نیز نقشی کلیدی در کاهش ریسک دارند. تنها با ایجاد یک سیستم تابآور که قادر به کشف سریع، مهار موثر و بازبازی سریع پس از وقوع حملات باشد، میتوان از تداوم حیاتی و امنیت زیرساختهای اینترنت اشیای صنعتی در برابر تهدیدات سایبری پیشرفته اطمینان حاصل کرد.


دیدگاهها
هیچ دیدگاهی برای این محصول نوشته نشده است.