دانلود پاورپوینت اصول کارکرد و کنترل موتورهای الکتریکی بدون جاروبک
329,900تومان
توضیحات و دانلود
| عنوان | مدیریت تهدیدات امنیتی هوش مصنوعی مولد و حملات تزریق پرامپت |
| سال تهیه : 1405 | تعداد اسلاید : 29 |
| فرمت فایل : ppt-pptx | نوع فایل : پاورپوینت |
| کیفیت : طلایی | مناسب : دانشجویان |
در این پاورپوینت که با قالبی زیبا و حرفه ای طراحی شده است به بررسی موضوع مدیریت تهدیدات امنیتی هوش مصنوعی مولد و حملات تزریق پرامپت به صورت فایل قابل ویرایش در 29 اسلاید پرداخته ایم. در صورت وجود هر گونه مشکل لطفا با بخش پشتیبانی به شماره 09360147484 تماس بگیرید.
در عصر حاضر، با رشد سریع فناوریهای نوین، هوش مصنوعی مولد به یکی از قدرتمندترین و تاثیرگذارترین ابزارها در صنایع مختلف تبدیل شده است که توانایی خلق متن، تصویر، کد و انواع محتوا را با سرعتی باورنکردنی دارد. با این حال، وابستگی روزافزون سازمانها و کاربران به این سیستمها، سطح جدیدی از چالشها و دغدغههای امنیتی را ایجاد کرده که نادیده گرفتن آنها میتواند پیامدهای فاجعهباری به دنبال داشته باشد. ماهیت یادگیری عمیق و اتکای این مدلها بر دادههای ورودی زبان طبیعی، آنها را در برابر انواع سوءاستفادهها و نفوذهای مخرب آسیبپذیر میسازد؛ بهطوریکه مهاجمان سایبری دائماً به دنبال کشف زوایای پنهان و نقاط ضعف این سامانهها برای دستیابی به اهداف شوم خود هستند. در این میان، مدیریت تهدیدات امنیتی هوش مصنوعی مولد به یک ضرورت انکارناپذیر برای تیمهای توسعه، مهندسان امنیت و مدیران فناوری اطلاعات تبدیل شده است تا بتوانند از داراییهای دیجیتال و حریم خصوصی کاربران به بهترین شکل ممکن محافظت کنند.
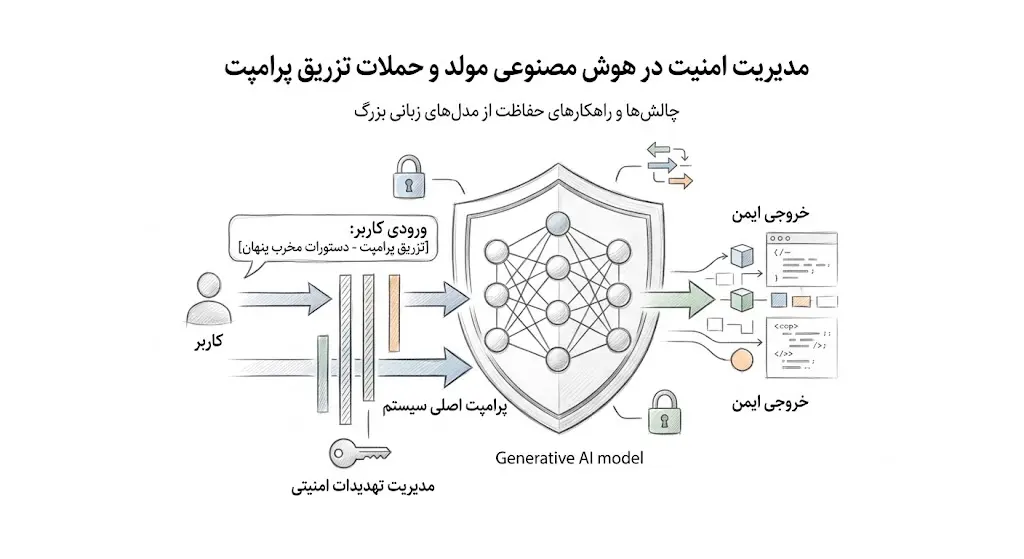
یکی از شایعترین، خطرناکترین و در عین حال پیچیدهترین تهدیداتی که امروزه مدلهای زبانی بزرگ و سامانههای مبتنی بر هوش مصنوعی مولد با آن دستوپنجه نرم میکنند، پدیده مخرب حملات تزریق پرامپت (Prompt Injection) است. این نوع حمله شباهت زیادی به آسیبپذیریهای کلاسیک تزریق کد (مانند SQL Injection) دارد، با این تفاوت که در اینجا مهاجم از دستورات زبان طبیعی به جای کدهای برنامهنویسی استفاده میکند تا کنترل رفتار مدل را به دست بگیرد. در این حملات، بدخواهان با وارد کردن ورودیهای فریبنده، دستکاریشده یا پنهان در لابهلای متنهای معمولی، سیستم را وادار میکنند تا دستورالعملهای امنیتی اولیه، فیلترهای محتوایی و محدودیتهای از پیش تعیینشده را نادیده بگیرد. این امر میتواند منجر به افشای اطلاعات حساس سازمانی، دور زدن خطمشیهای رفتاری و حتی اجرای دستورات غیرمجاز در سیستمهای متصل به مدل شود که شناسایی و خنثیسازی آنها نیازمند رویکردهای تحلیل معنایی بسیار پیشرفته است.
برای مقابله مؤثر با خطرات ذکرشده و ایمنسازی زیرساختهای مبتنی بر هوش مصنوعی مولد، پیادهسازی یک استراتژی مدیریت تهدید چندلایهای و جامع امری حیاتی است که نباید تنها به فیلترینگ ساده کلمات کلیدی محدود شود. سازمانها موظفند یک چهارچوب امنیتی استاندارد شامل اعتبارسنجی دقیق ورودیها (Input Validation)، پالایش خروجیها (Output Sanitization) و جداسازی فرامین سیستمی از دادههای ارسالی کاربر را به کار بگیرند تا مانع از دسترسیهای غیرمجاز و سوءاستفادههای احتمالی شوند. علاوه بر این، استفاده از مدلهای ناظر یا همان «نگهبانان امنیتی» (Guardrail Models) که وظیفه بررسی پیش از اجرا و پس از تولید محتوا را بر عهده دارند، کمک میکند تا هرگونه تلاش برای اجرای حملات تزریق پرامپت در نطفه خفه شود و مدل در چارچوب اصول اخلاقی و امنیتی تعیینشده باقی بماند. آموزش مستمر توسعهدهندگان، انجام تستهای نفوذ تخصصی (Red Teaming) روی مدلها و رصد مداوم رفتار سیستم در مواجهه با ورودیهای ناشناخته از دیگر ارکان کلیدی این رویکرد دفاعی به شمار میروند.
با نگاهی به آینده و روند رو به رشد پیشرفت فناوریهای هوش مصنوعی، حفاظت از این اکوسیستم نیازمند همکاریهای بینالمللی، استانداردسازی پروتکلهای امنیتی و ایجاد فرهنگ حکمرانی مسئولانه در تمامی ارکان توسعه و بهکارگیری هوش مصنوعی مولد است. تهدیدات امنیتی و شیوههای اجرای حملات تزریق پرامپت روزبهروز پیچیدهتر و هوشمندتر میشوند، به همین دلیل سیستمهای دفاعی نیز باید به قابلیتهای یادگیری خودکار و سازگاری پویا مجهز گردند تا بتوانند خطرات ناشناخته (Zero-day) را پیشبینی و خنثی کنند. در نهایت، موفقیت در مهار این تهدیدات تنها در گروی فناوریهای فنی نیست، بلکه نیازمند تعهد عمیق سازمانها به رعایت اصول شفافیت، حریم خصوصی و ایجاد تعادل میان نوآوری و امنیت پایدار است تا جامعه بتواند با خیال راحت از مزایای بینظیر این فناوری تحولآفرین بهرهمند شود.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.